
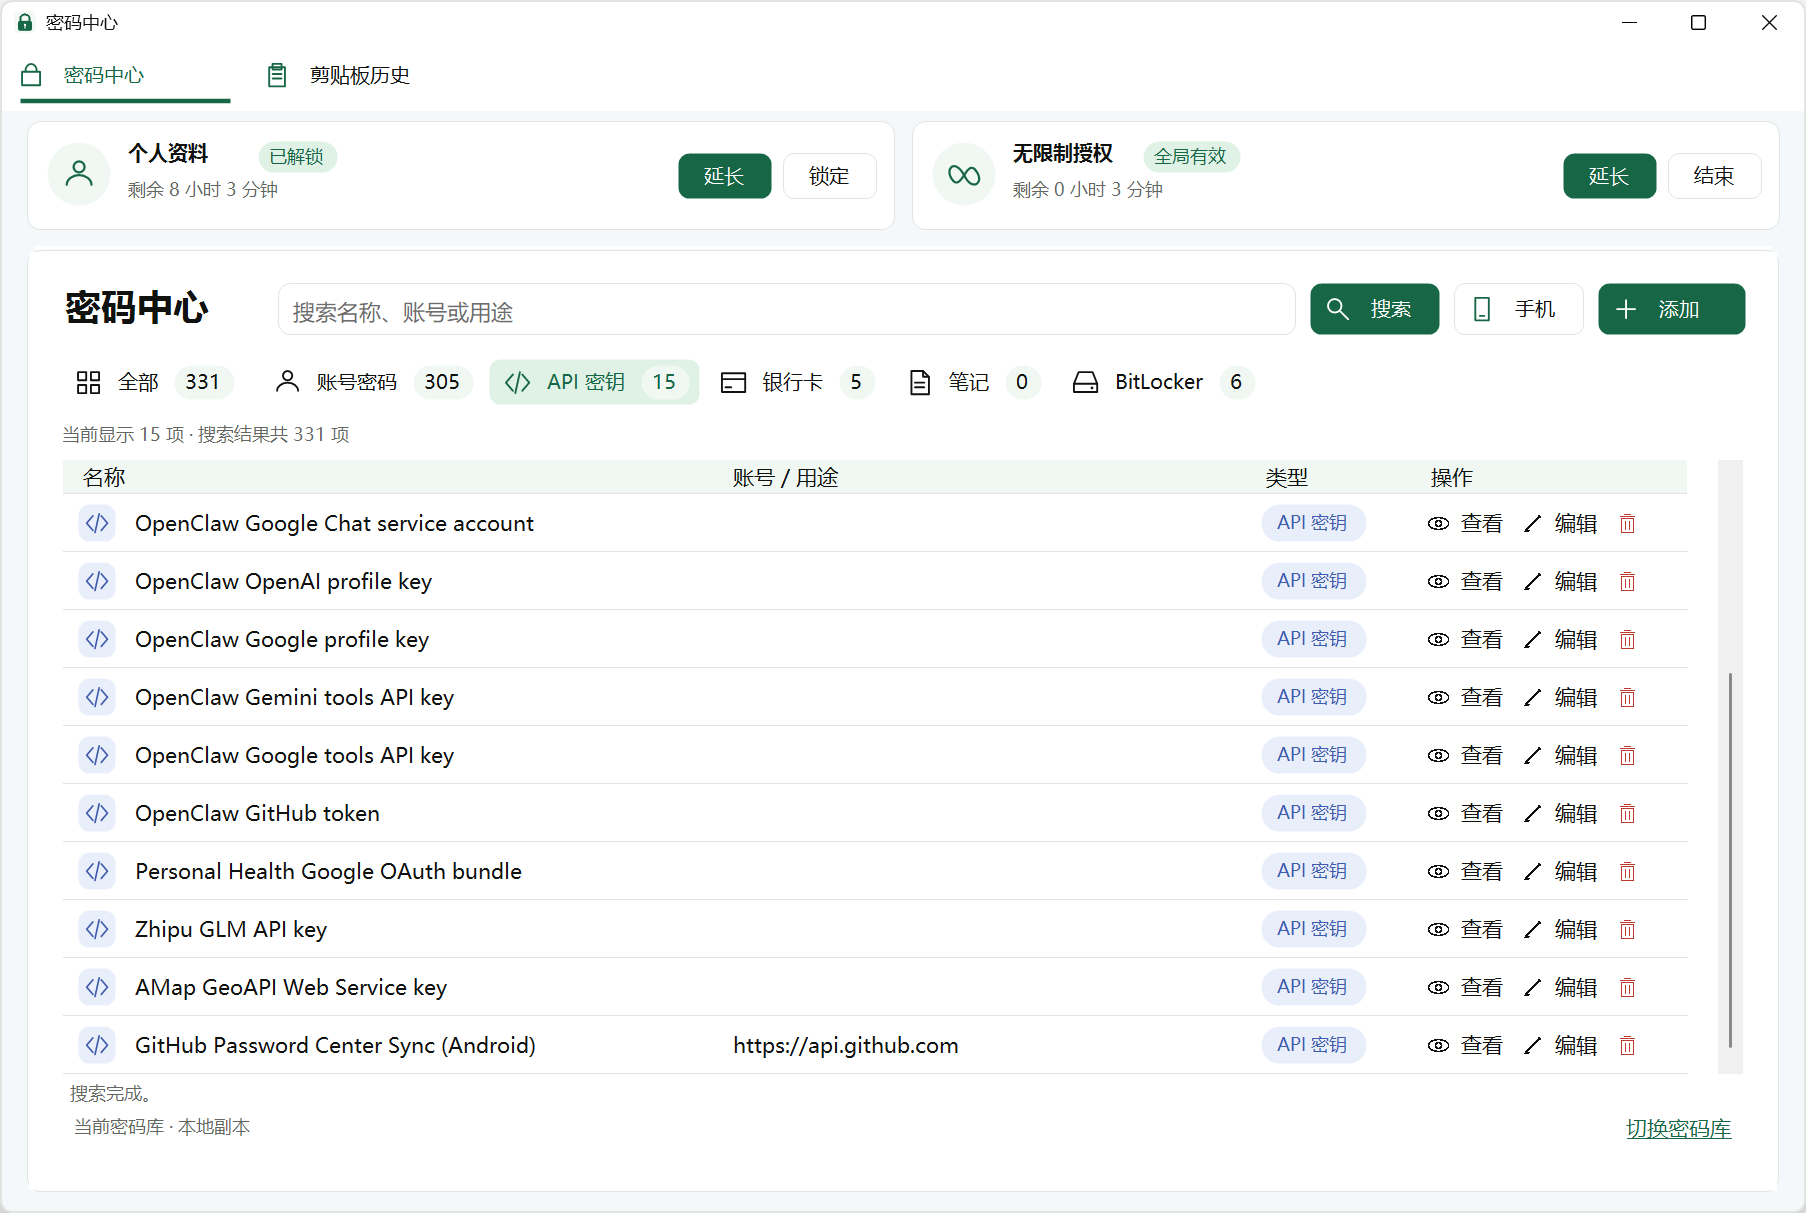
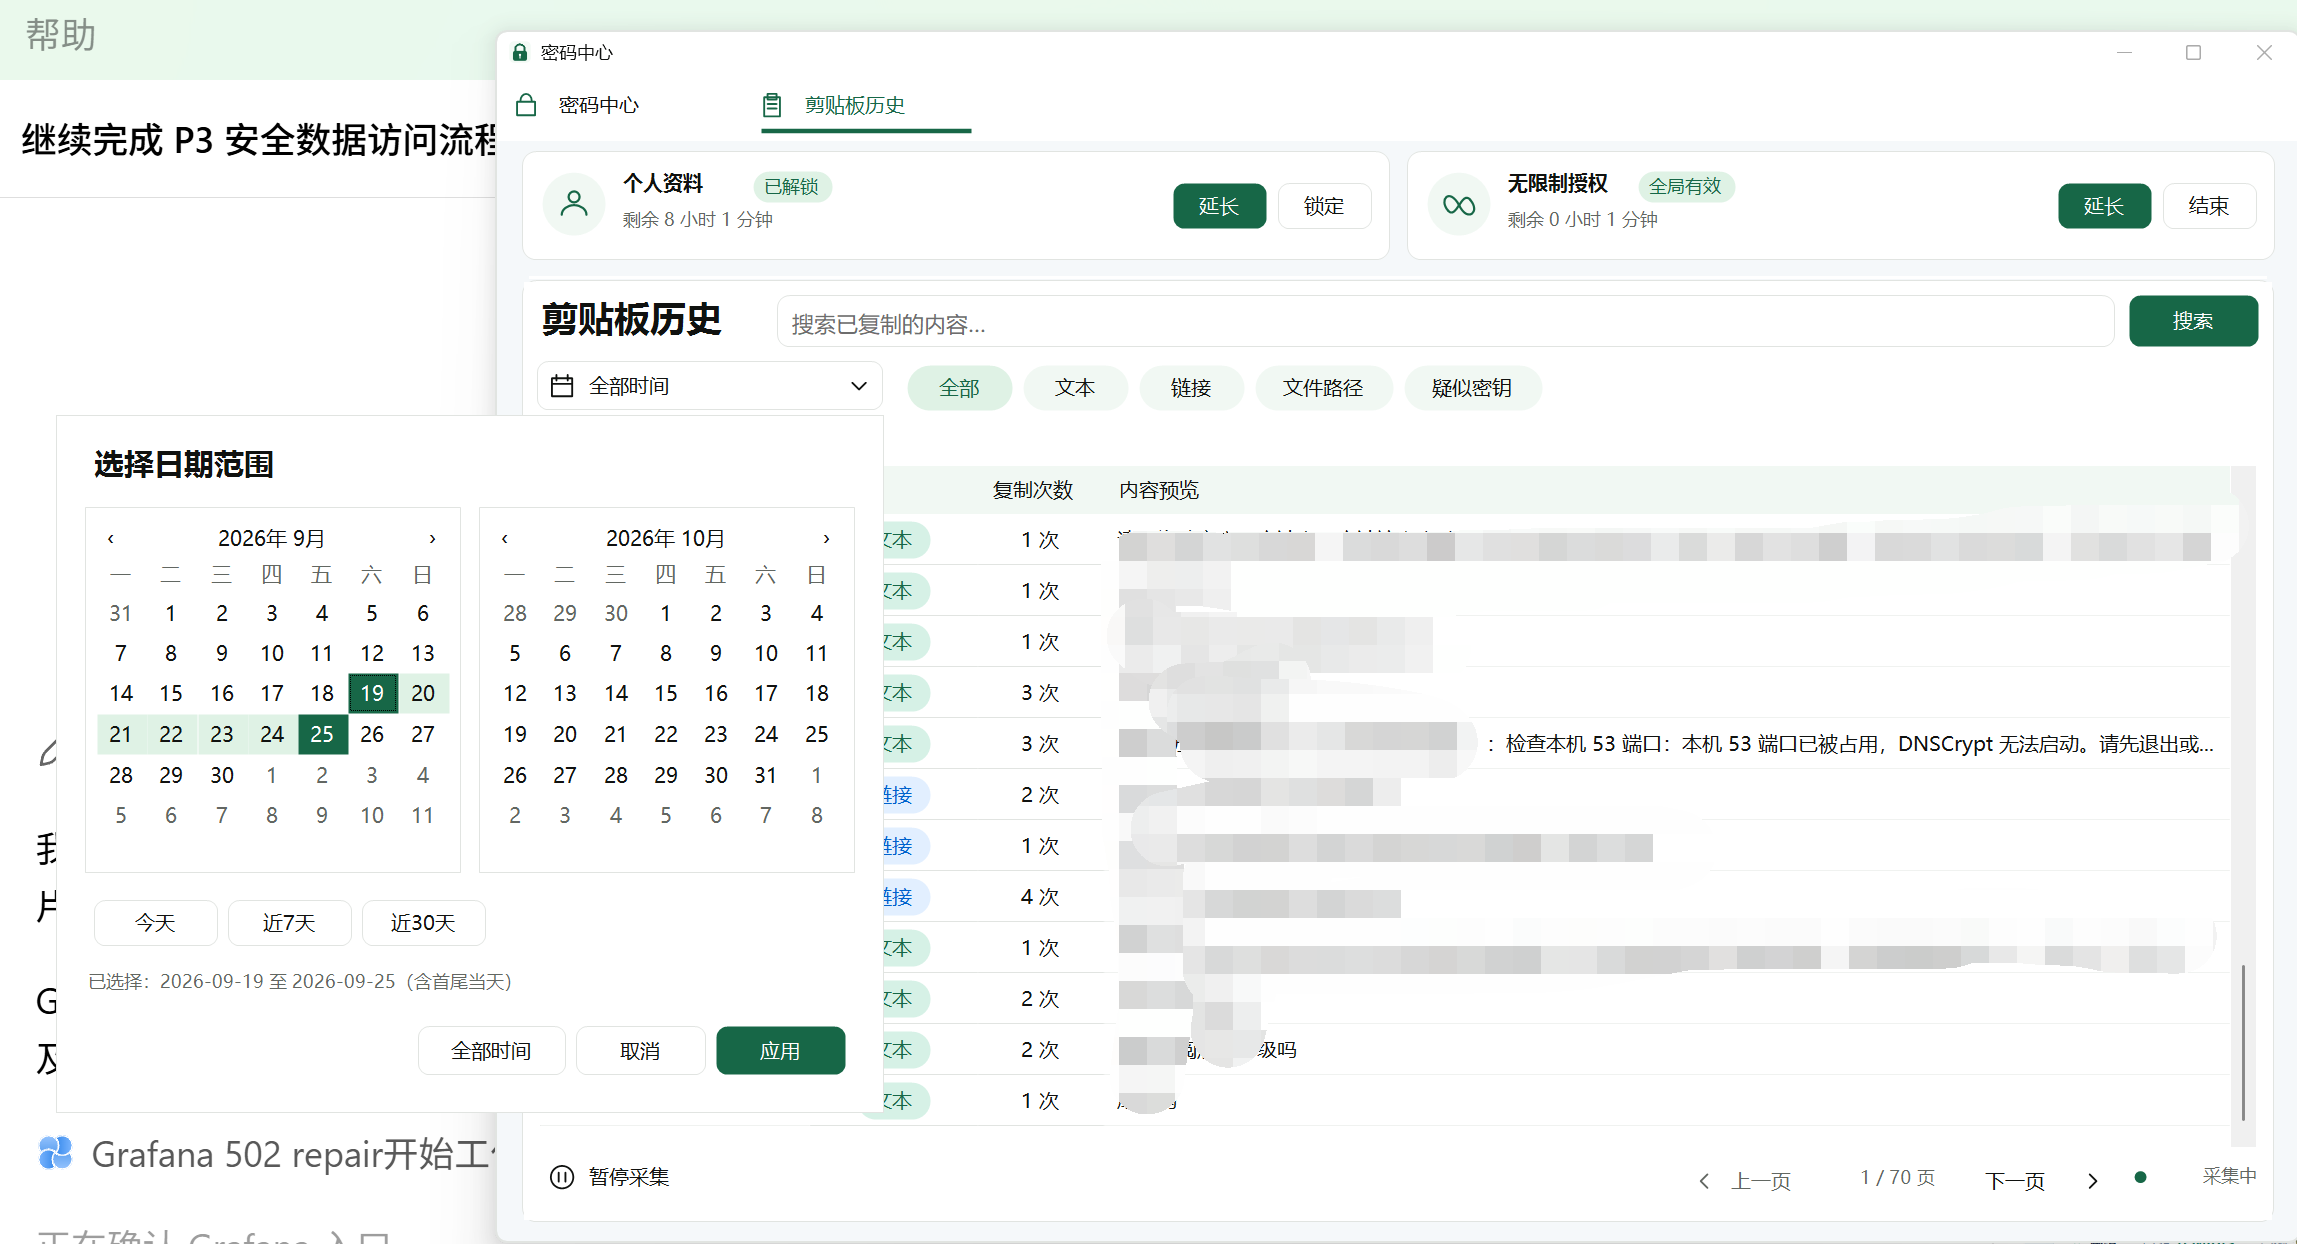
密码中心按类型筛选条目,顶部个人资料与无限制授权分别显示状态和剩余时间;列表没有展开秘密值。
查看画廊与说明用途与结果
最快了解这个项目
为什么需要它
电脑配置散在目录、软件、服务和计划任务里;同一个盘符或端口换一台电脑就可能指向别的东西。只复制整台旧电脑会带来不合适的驱动和登录状态,只靠代码仓库又找不回普通文件。PCConfig 帮我确认这台电脑当前装在哪里、怎样启动、备份在哪,出了问题按什么顺序恢复。
举个实际例子
“昨晚备份好像没跑。先查是哪一步没完成,告诉我现在还有哪份可用副本,别为了检查再备份一遍。”系统会核对实际任务和对应备份记录,区分没有触发、执行失败、介质不在和已经成功;需要修复时再使用那项已有入口。
最后我会得到什么
拿到针对这台电脑的明确答案:哪里正常、哪里出错、已完成什么、从哪份材料恢复,以及下一步会改哪些东西。需要远程维护时返回真实命令或文件结果;涉及桌面、本人验证或换机时,分别说明还需要用户和设备完成什么。
正常时
当前电脑、相关设置和真实运行结果都查得清楚时,按顺序处理,并分别确认文件、程序、自动启动和实际使用。
发现问题时
发现目录换了、任务失败或备份不完整时,只暂停受影响的部分,保留改动前状态并给出修复入口。
入口不可用或证据不足时
目标磁盘、程序或受保护入口暂时读不到时,明确说这一层无法判断;不拿旧路径猜测,也不把部分文件复制当成整机恢复。
从哪里开始
在已接入这台电脑 PCConfig 的 AI 对话中说明机器问题、目标设备和想得到的结果;需要本人验证时沿电脑现有可见入口办理。
需要准备什么
- 当前设备或故障场景
- 涉及的软件、文件、服务或目标卷
- 是只检查、修复,还是准备恢复
从开始到拿到结果
- 1先认当前电脑
系统先确认实际在主工作站、副驾驶笔记本还是换机现场,防止把另一台电脑的路径当成本机事实。
- 2找到机器事实
AI 只读取这件事相关的路径、程序、任务、备份或保护状态,并分清登记与现场。
- 3由对应入口处理
需要改变项目配置、软件或恢复资料时,交给实际负责人;重要动作先固定目标和可回退材料。
- 4看实际结果
分别回读配置、程序运行、备份和用户可用性;查不全就说明哪层未知,不猜测机器健康。
从这些需求了解功能
从一个实际问题看它怎样处理、交回什么;当前能做到哪一步和仍有哪些限制,也写在对应说明中。
本人提供的界面
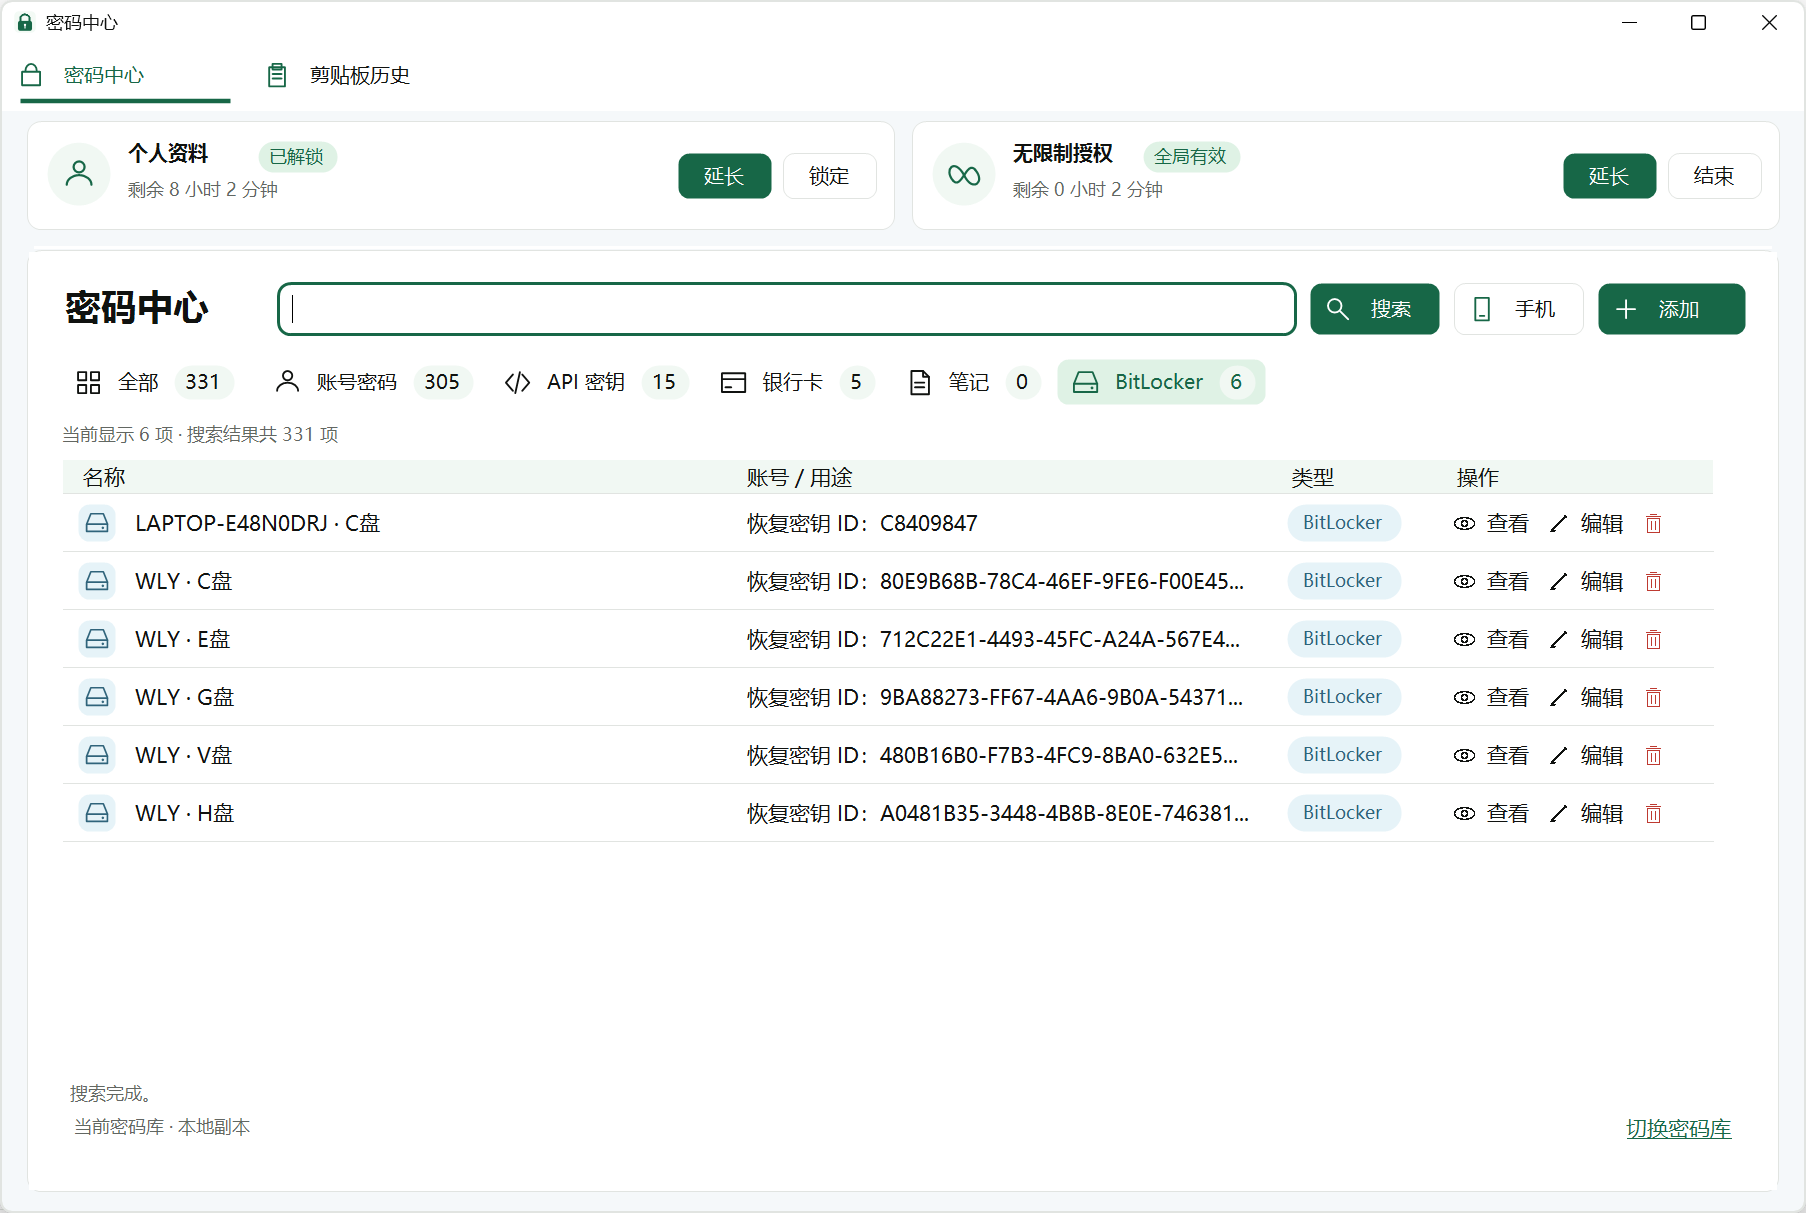
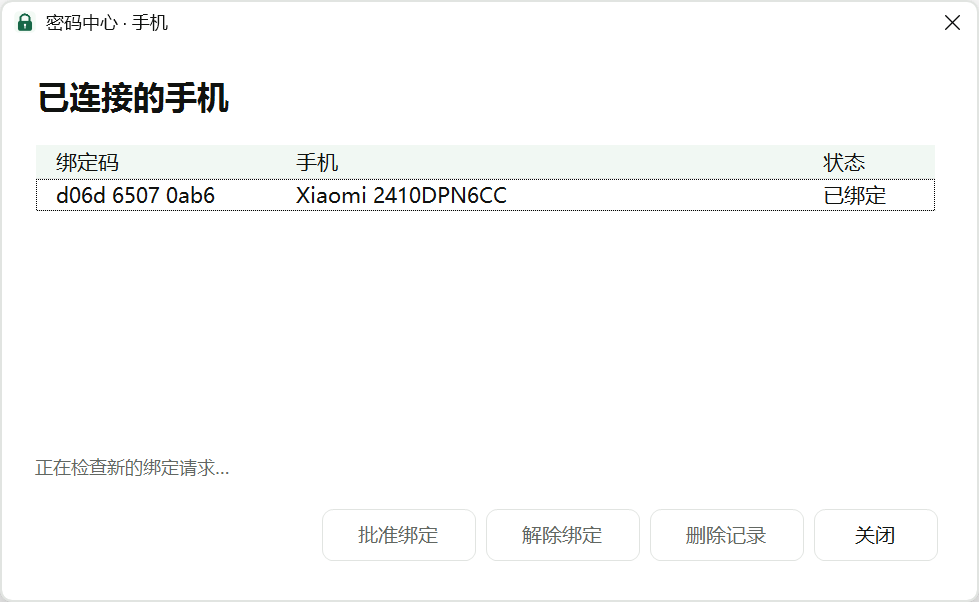
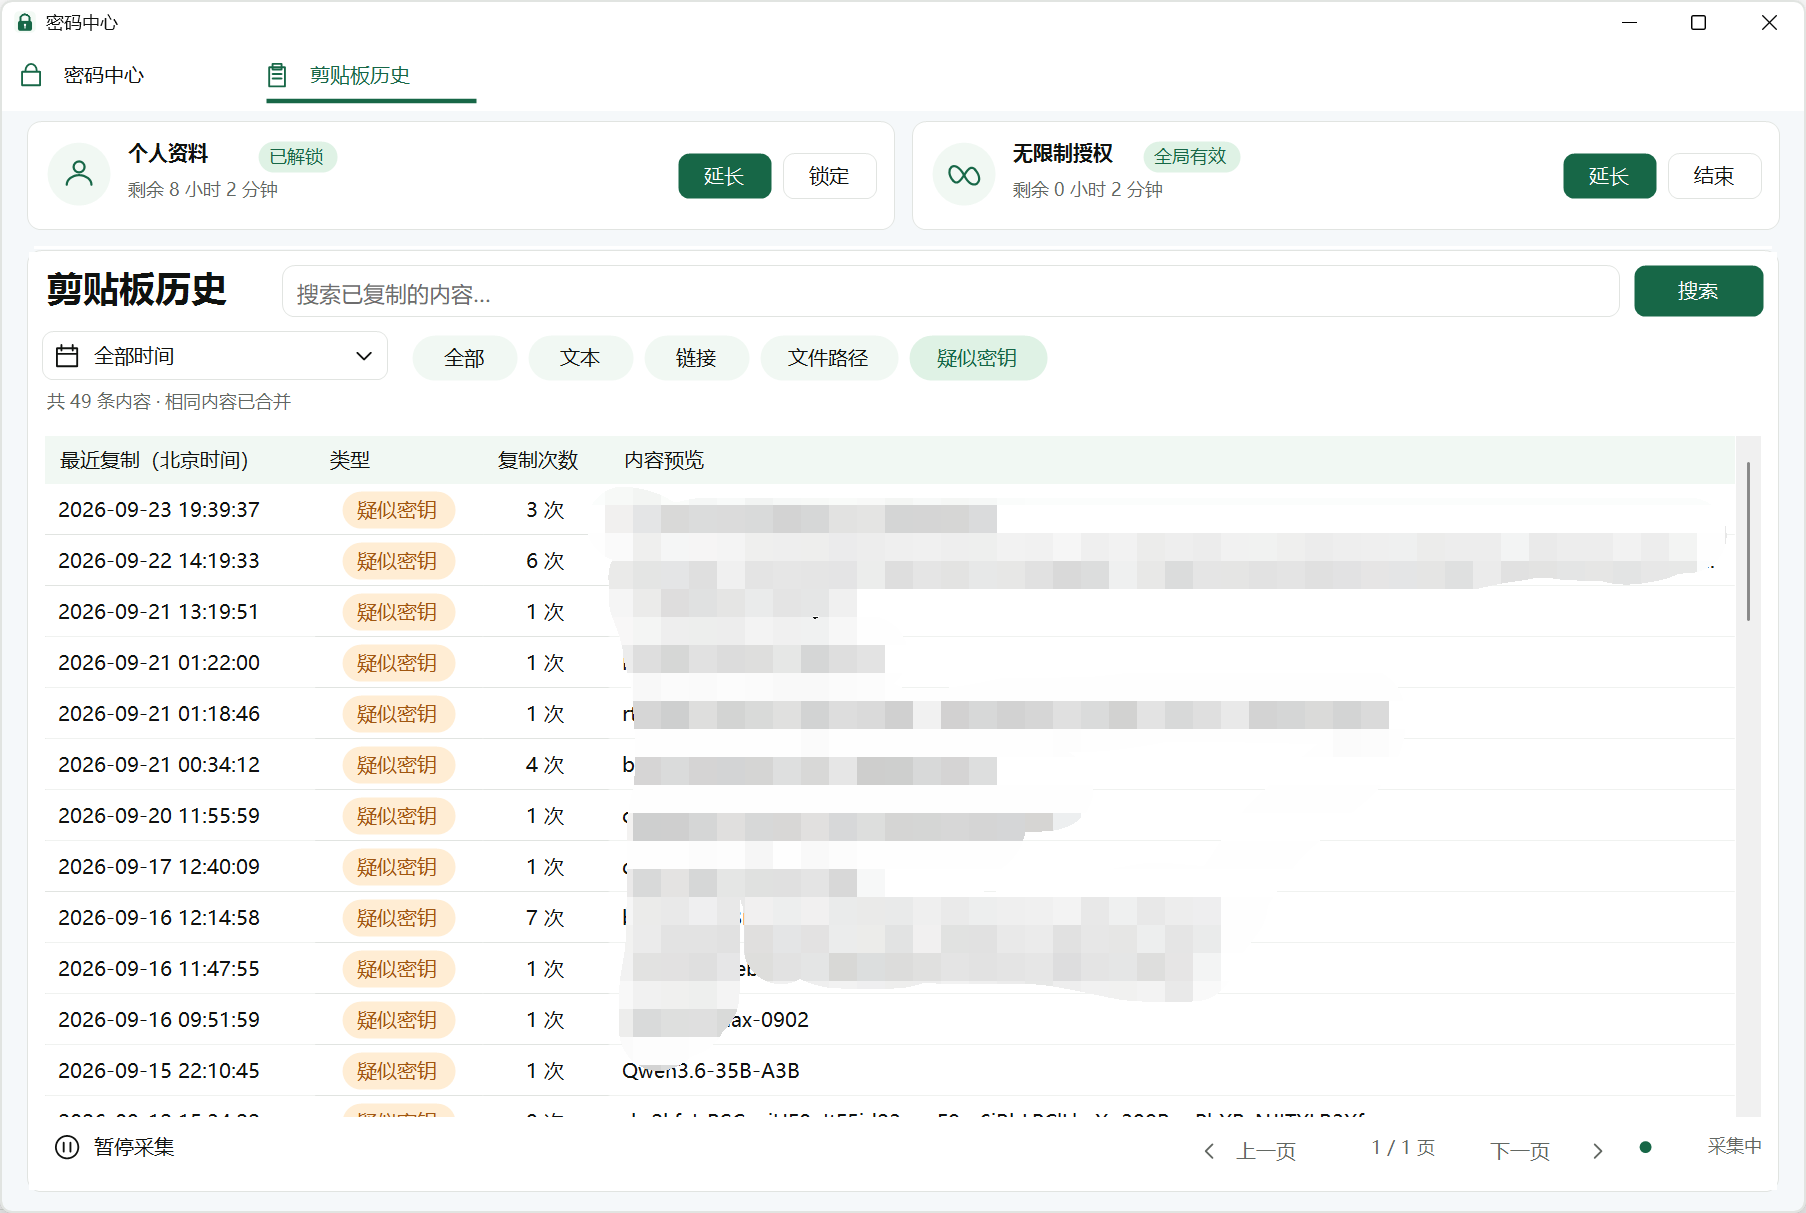
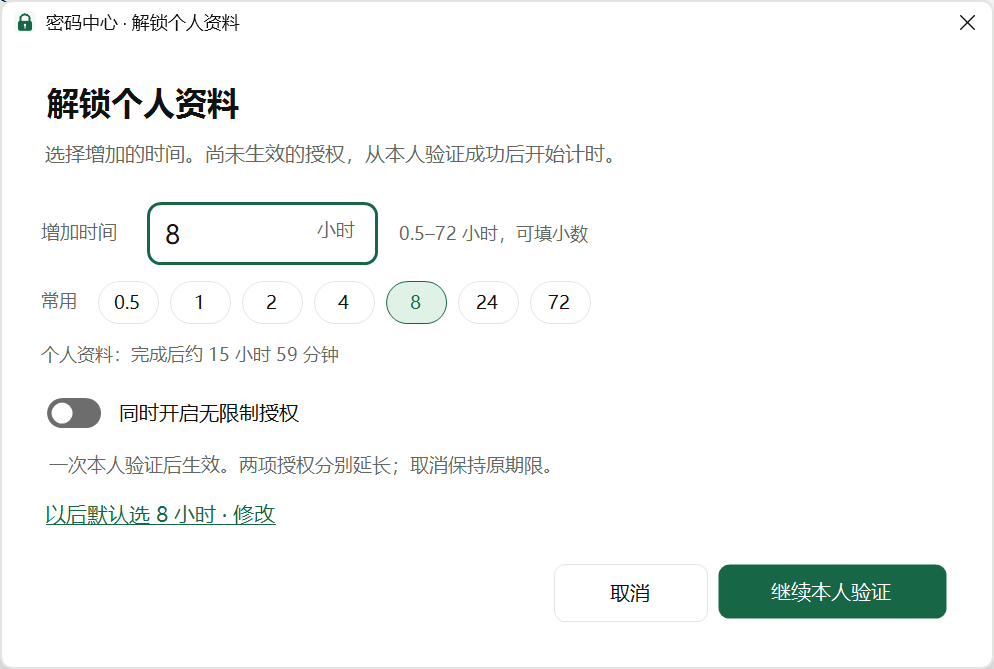
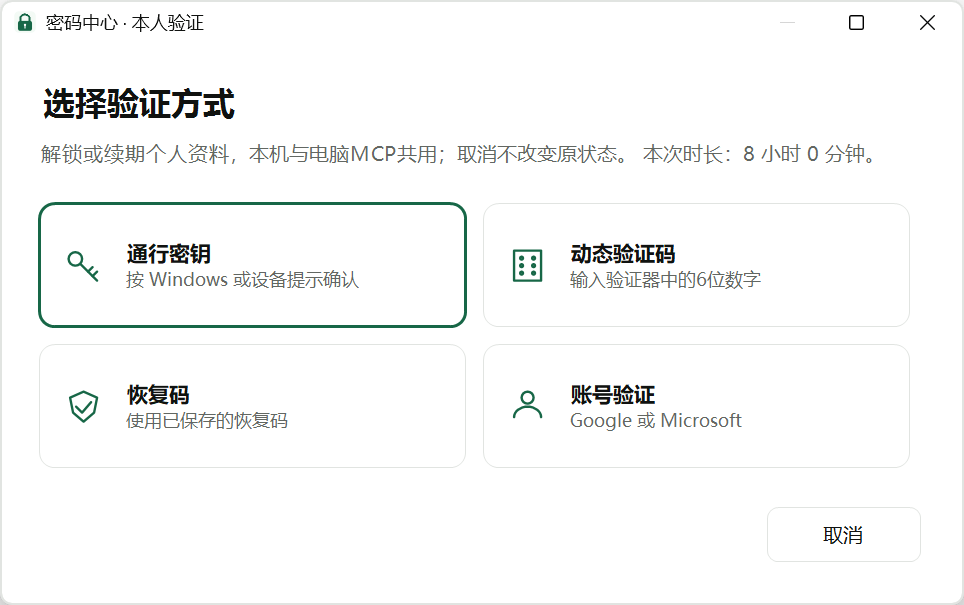
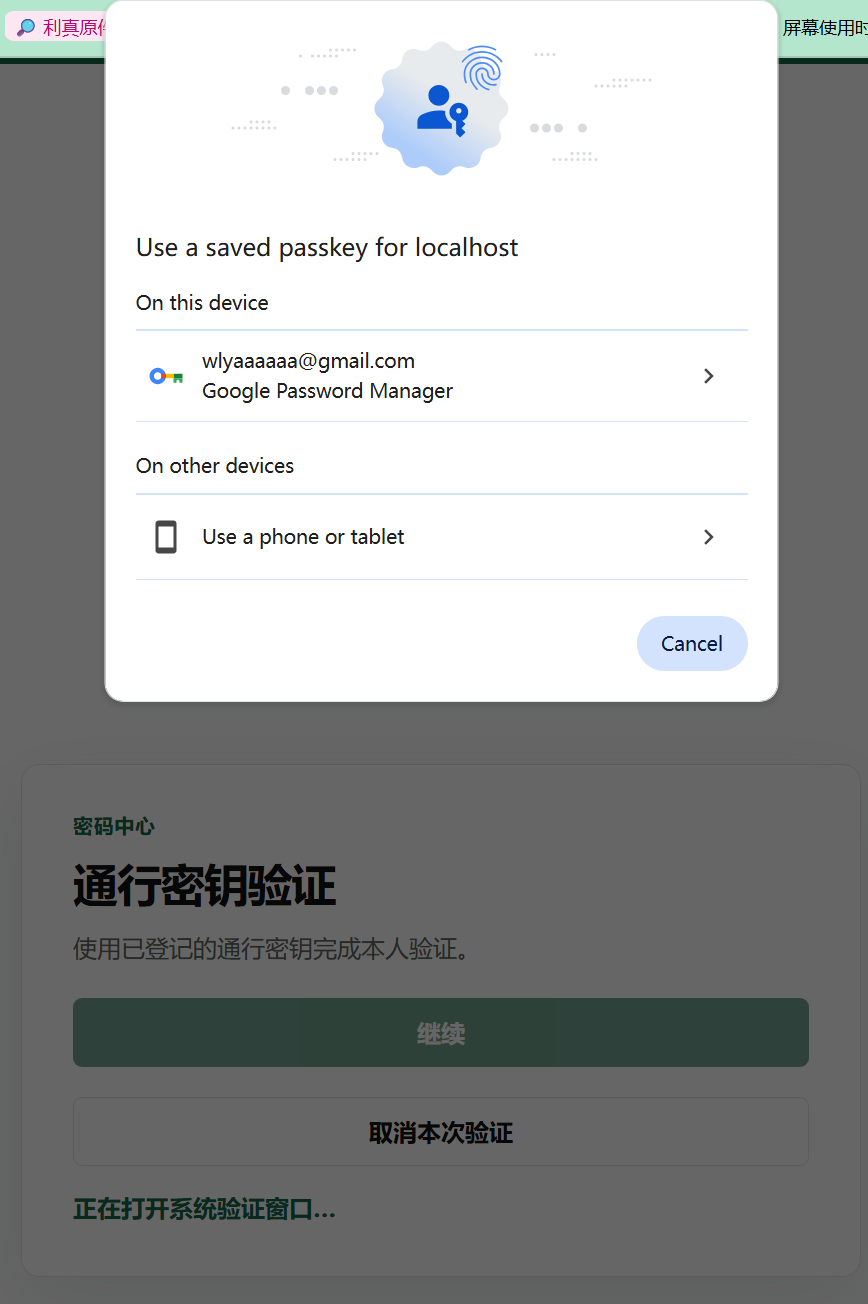
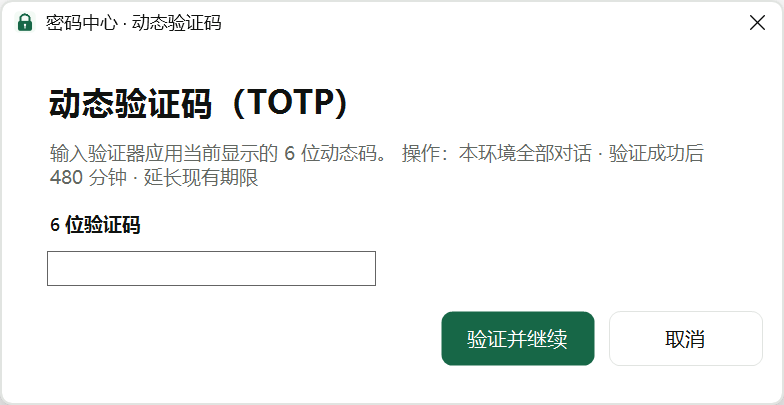
密码中心与本人验证的真实界面
本轮11份原图合并为10张不同画面,保持本人提供的打码与原图内容。手机密码中心使用指纹解锁,敏感界面启用防截屏/录屏,因此不展示手机截图。打开后可缩放、滚动查看细节,也可关闭或切换上一张、下一张。
项目指标与相关入口查看规模、覆盖范围和关联能力
当前项目指标
- 配置地图
- 14 项目 · 164 键
- 恢复任务
- 16组冷备完成 · 副机USB未接
- 密码中心
- 综合桌面已安装 · 恢复仍分层验收
- 设备角色
- 1 主工作站 · 1 副驾驶
它负责
- 记录并核对这台电脑的目录、磁盘、端口、软件位置和本地数据来源。
- 把登记与电脑当前状态对照,指出哪些确实变了,哪些只是暂时看不全。
- 管理 Windows 开机与登录任务、受管软件和快捷方式的恢复顺序。
- 电脑突然卡住时留下可分析的内存记录;后台等待有状态、可停止,结果送回原任务。
- 分别管理主工作站和副驾驶笔记本的连接、日常能力和故障接管材料。
- 核对本地、G 盘和 H 盘备份各自实际保存了什么,换机时按依赖一步步恢复。
- 让密码在受保护位置保存,并只交给点名的程序或固定账号操作。
- 对本人明确选中的文件提供加密、完整性核对、中断续作和不覆盖原件的恢复。
- 承接需要本人确认的机器动作,并把程序升级、加密数据和恢复状态分开说明。
它不负责
- 具体项目自己决定业务行为、源码修改和项目验收。
- 仓库身份、公开性和远端发布结果交给 GitHub 总索引。
- 跨项目 AI 的行为规则与能力选择交给当前共同规则。
- 密码和恢复秘密不写进登记表、聊天或普通日志,只经受保护入口使用。
- 本人选中的普通文件不会被拿去当密码查找来源;文件加密与密码中心、整套加密文件库各有独立恢复办法。
- 账本、测试或程序安装只证明一层,不能单独宣称整台电脑已恢复。
- 不会后台复制两台电脑的全部驱动、应用数据和登录状态。
- 不会因为目录看着不整齐就搬动文件或长期扫描整台电脑。
产品思想与设计核心
远程对话只操作选中的真实电脑
已连接的 AI 客户端可以调用这台电脑已有的文件、脚本和桌面工具;连接本身不会新建一个本机 AI 对话。普通文件任务能直接做就直接做,桌面操作只在实际需要且有可用会话时使用。
先看电脑真实状况,再动配置
记录表只负责导航,不能冒充当前状态;真正要改什么,先由 Windows、安装根、任务或项目配置现场证明。
先认清是哪台电脑,再套方案
台式机和副驾驶笔记本各有自己的路径、任务、端口与规则入口;host mismatch 只表示这条配置不适用,不能把另一台机器的账本生搬过来。
各个项目管好自己的业务参数
PCConfig 只管机器路径、端口、任务、运行时与恢复关系,不把项目业务配置收走形成第二份真相。
每一次改动都留好退路
动手前记下目标、原状态、影响对象与对应回滚入口,改完再现场回读;能回退不等于承诺固定几秒内完成回退。
大灾恢复必须一步一步来
先恢复磁盘、网络和基础运行时,再接回项目、任务、启动项与私密配置,不拿整包覆盖冒充捷径。
秘密能跑通任务,不必先露给人看
凭据通过引用和受保护调用完成任务,不进入聊天、终端、命令行或普通文件。
文件加密只碰本次亲手选中的范围
授权文件域把文件当作不透明字节,只递归用户点名的目录;不扫描整盘、不理解正文,也不自动删除、上传、备份或并入凭据库。
每一层单独验收,互不顶包
源码、安装、运行、恢复、自然重启和用户可用分别回读,绝不拿文件存在或任务就绪冒充真实结果。
看不全时诚实说不知道
找不到、读取失败和真的不存在是不同结果。私人资料在本人获准的原期限内才能使用;一次验证取消不撤销仍有效的旧期限,真正到期或锁定才停止新访问。锁 Windows 屏幕、拿密码明文、限时本人授权和保护设备分别办理。
用到了才查,不建臃肿后台
眼前任务需要时才读取机器事实,不新增全机后台扫描、自动更新或常驻治理层。
维护软件先避开正在使用的工作
已登记的 Python 更新只在适合且电脑空闲时办理;正在用就等,失败保留旧版和恢复线索。单纯查看状态不会顺手安装更新。
项目怎样演化到现在
先查清电脑现在怎样
把路径、端口、磁盘、运行环境和任务整理成可查的机器事实;配置变化先确认影响范围与退路,记录表不能代替现场状态。
阶段依据
- 2026-07-09—07-10 · 机器事实登记、漂移检查和中文恢复导航。
5be0221–1359298 - 2026-07-12—07-25 · 资源协调、存储与固定端口检查进入变更前判断。
cddf2d1–f841453
配置、秘密与机器保护各有入口
热备、冷备、计划任务和启动恢复开始相互衔接;凭据通过专门入口使用,机器保护单独处理,文件存在、程序已安装和真正可恢复分别说明。
阶段依据
- 2026-07-26—07-30 · 秘密代理、核心恢复与稳定机器投影形成。
8799324–5a9eb5a - 2026-07-31—08-08 · 当时集中保护链及固定账号入口的早期阶段;旧集中平台随后退役,独立产品继续保留。
50f71fc–edb3cef
两台电脑各自工作,不复制整台旧机器
备用笔记本有自己的网络、运行环境、健康与恢复登记;一台机器的路径和任务不套到另一台,原NVMe接管保留为需要实机验证的路线。
阶段依据
- 2026-08-11—08-16 · 副驾驶健康、恢复账本与关键启动链形成。
bc933c3–04fc78d
加密数据先保住退路,再换版本
版本切换、恢复因子、日常文件使用和独立恢复被拆成可以分别验收的部分;先证明旧结果仍能找回,再采用新版本。后续加密文件库和正式迁移的设计、源码、安装与真实数据效果始终分开。
阶段依据
- 2026-08-18—08-23 · P0换挡器和因子保险库形成,源码通过不等于正式数据恢复。
1a4d030–f879e5f - 2026-08-24—08-27 · CoreGoal时代的耐久目标和P3/P4候选属于历史,不表示当前旧平台仍在运行。
8753374–d3d8d00 - 2026-08-28 · 恢复内核、因子、目标与文件应用的分工及P5–P7后续设计;候选不升级为现役。
0fffc15–c63d804
退役旧集中执行链,独立产品保留
旧的集中规则执行系统已退出日常工作;密码中心、磁盘保护和各恢复能力仍走自己的入口。历史材料只用于理解和找回,不再替当前系统发命令。
阶段依据
- 2026-08-29 · 旧protected-policy runtime(运行环境)正式退役,历史材料与独立产品分别保留。
ec98fb1–6922bdb
从保住文件走向恢复日常环境
密码中心增加独立恢复和精确银行卡使用,Codex对话接入G/H恢复点;重装按固件、Windows、项目、配置、启动和实际应用逐层完成。Codex Home迁移完成后,专用迁移工具退出日常入口。
阶段依据
- 2026-08-30—08-31 · 密码中心、Codex对话恢复与完整换机旅程共同推进。
9449bad–f9245a1 - 2026-09-01 · 已完成的Codex Home迁移工具退役,当前文件副本转由既有精确备份任务维护。
4d17554–3fae514
人在外面也能检查和维护真实电脑
电脑MCP承接手机对话和两机工具调用,区分登录前维护、登录后桌面与断线后查询原请求;副机部署可升级回退,文件与各层备份分别验真,物理冷启动和整机恢复仍另验。
阶段依据
- 2026-09-09 · 双向维护、SYSTEM与登录用户边界、副机恢复和主机遮盖复制;当时尚未完成的实机场景不能由工具回读补证。
540f6d0–c932297
无限制授权与后续恢复设计分开
本人主动的临时接管沿现有验证入口,只在真实授权范围和原期限内生效;新恢复与个人资料生命周期方案仍按源码、安装和真实使用分别说明,不把设计稿当运行事实。
完整项目状态与证据边界
已确认事实
- PCConfig已提交修复db6cf2fb4fd1cbd6752342ce3d2d29f9b537d0bd;密码中心程序源d117c05614bf0f38e9ee6f0b332b6e09ce5ac921。Presentation安装epoch318、程序维护配置epoch319;755文件整组件及ClipboardDelivery、CredentialConfiguration、RuntimeConfiguration、ProgramMaintenanceConfiguration只读Inspect均current(当前状态)、锚匹配、零写入。两份Registry(登记清单)只在JSON内容与唯一ID一致时忽略格式/排序差异,安装文件与manifest(清单)的字节校验继续保留。P6真人操作及同一安装MCP消费通过;其他历史事实保留原日期。
- 本轮源登记14个项目、164个配置键(snapshot_generation=34)、89个环境变量、64段PATH、11个受管软件和18个恢复锚点;23启动项仍是既有登记基线。主机管理员完整读取94项任务,正式账本也已对齐94项;恢复用途计划57项是另一套语义范围。
- V 盘 299.9 GiB、Z 盘 12 GiB;17 个恢复锚点的 5/5 检查通过
- 2026-09-07历史只读回读:11 个核心恢复任务均 Ready、最近结果 0;14 组 G 来源存在、9 个必需集合 fresh(新鲜);该次H首次冷备已登记但当时离线;最新H状态见本轮核心恢复回读
- 10/10 项在三条恢复路线一致;G 路 20 份、PRIVATE(私有) 路 65 份快照,跨度 33 天
- P0 当前选择器、自然启动与时限已经闭合;SafeSwitch manifest(清单)、后续版本和正式数据仍按各自证据分层
- WLY 是主工作站,LAPTOP-E48N0DRJ 是副驾驶;前者提供环境与算力,后者日常远控并保留自己的网络、Codex、规则和轻量项目。2026-09-09已从真实副机回读用户与SYSTEM两种执行身份、MCP服务和恢复胶囊。
- 2026-09-09源Registry(登记表)为14项目/164配置键,第34代生成于20:17:31.354Z;89环境变量、64段PATH、11受管软件和18恢复锚点。启动快照23项、原观察2026-09-05T20:53:09Z;本轮主机完整现场与正式账本均为94项,定义差异为0。
- tasks.json已通过正式task-scan管线发布94项,generation_id=task-scan-20260909t221121454-e3f172644f2143e0;恢复计划已于2026-09-09 20:08:17 UTC更新为9阶段57项,与当前用途目录hash(内容指纹)一致,validator(校验器)无错误。34项必需、8项可选、11项安装后手工、3项等待用户、1项只观察;主机MCP两项维护任务由共享Install重建。
- 开发存储回读 V 盘 299.9 GiB、Z 盘 12 GiB;17 个恢复锚点的 5/5 检查通过。
- 来源Owner在2026-09-18T07:57:11Z交付记录中确认16组H冷备成功;DevConfig ZIP及携带清单在本地/G/Drive/H回读一致,隔离恢复8640文件/8531705353字节全树SHA-256通过。微信G/H145307文件/45218959121字节,H中53个等长同时间但内容不同的文件已修复并逐文件核验。网页只消费既有验收,没有再次备份或覆盖生产恢复。
- 既有2026-09-01 Secret恢复证据为10/10项在三条路线一致,G路20份、PRIVATE(私有)路65份快照、覆盖33天;本轮核对密码中心15/15安装文件与源一致,没有重新恢复秘密,旧数量不作为今日实测。公开回执不返回秘密原文。
- 已发布硬件基线为v9;当前来源登记14个项目与18个恢复锚点,包含Emerald Veil的Windows桌面和锁屏恢复入口。C盘用户配置inventory(清单)有26项;稳定投影于2026-09-10已发布,登记与文件存在都不替代应用可用性。
- 稳定投影 v9 原观察于 2026-09-10T22:46:30.9789881Z:AMD Ryzen 9 9950X3D(16 核 / 32 线程)、64 GiB 内存(2 × 32 GiB,6200 MT/s)、NVIDIA GeForce RTX 5090 D(nvidia-smi 回读 32607 MiB,驱动 616.64)与 Windows 11 专业工作站版 25H2 / 10.0.26200;这是原基线,不是今日重采。
- 恢复介质 Registry(登记清单) 当前 16 项资产通过校验,0 error、0 warning;BIOS/UEFI 文字基线在 E 源、E 镜像和 G 热备三份同 SHA-256,F 有救急速查,文档引用的 20 个照片路径均存在且本次未读取照片内容。
- PCConfig 现登记两种电脑角色:WLY 主工作站与 1 台副驾驶/备用笔记本 LAPTOP-E48N0DRJ;后者有独立 host identity 门、健康 Provider、远控/网络基线、恢复任务、writer 状态机和 USB 世代设计。
- 2026-09-24T05:03:35Z 副机正式只读状态为 ready_usb_not_connected:当前热对话点 20260923T130007Z-5d62cd52,约16.1小时;USB不在场,cold_pointer=null、cold_matches_hot=false,不伪造新冷备。今日安全 Git 阶段 pass 且远端 OID 相同,conversation 阶段 not_due。Windows 恢复任务 Ready、最近结果0;独立周一07:15语义巡检当前 PAUSED。旧 9 月 18 日文件数与旧冷点仅作当日历史,新机恢复仍未验。
- 本轮读取到的公开状态仍绑定2026-09-03T03:07:57Z:revision 68、normal、active=LKG、trusted_control=true、recovery_status=null;该次自然启动61718 ms、deadline_met=true。它是已有状态记录,不是本轮自然启动验收,也不能抵消当前安装清单invalid(无效)。
- 2026-09-09 22:12:59Z WLY Administrator(管理员)完整回读:7 pass、0 warn、1 block,complete_visibility=true;任务定义94/94,added/removed/changed均0,运行时、开发存储、核心恢复与重建计划通过。仅保留OllamaStable32100在9月8日22:04:04Z的LastTaskResult=1;同一Start-LocalGpuBroker入口的SelfHeal在9月9日22:11:01Z结果0,32100/32101的版本接口均0.33.1。当前可达不抹去历史失败,也不证明模型生成已验收。
- AI 工作台当前唯一运行根是 E:\Data\AppData\Codex;C:\Users\10979\.codex 只是指向它的兼容 junction(目录联接),不存在第二份活动 Codex Home。
- PersonalDataReplica-Hot-Daily先让资料库与媒体库更新当前清单,再镜像五个E→G映射,最后同步媒体恢复包。既有最新回执为2026-09-09T09:12:07.6331218Z,整体与镜像complete、五映射post_verified=true、errors=[];本轮只读回执。覆盖、重命名和删除跟随原件;Media/Packages排除,专用恢复包保留。
- 主副机MCP均以SYSTEM服务维持各自18793/18794前端,真实桌面由登录用户worker处理;登录前已有SYSTEM维护,不代表可操纵不存在的用户桌面。9月15日共享源码c507f62的23工具、四项输出合同、合成窗口/PNG/错误和两路维护已分别回读;本轮真实主机规则、文件读取与SYSTEM进程检查正常,但不外推到每种手机客户端或物理冷启动。
- 2026-09-09已有管理员ContainmentInspect为installed、tasks_present=2;本轮完整任务视野仍确认两项存在,密码中心15/15安装一致。源登记production_enabled_untriggered,安装或任务存在不证明本轮触发过物理保护。
- 本轮程序源 d117c05 已安装,日期范围弹层点击框外、Esc或取消即关闭且不应用,不再禁用主窗。安装版37项日期交互回归通过。完整包 b6f33a3eb745ea9624e10d4fc1d04bfd4e2e500bfda4088ba7da4381def01408 共2218文件,E/G/H正式更新、再Plan均current(当前状态),三入口原生检查返回0,原选库与工作副本保持。PRIVATE(私有)既有draft提供同版ZIP,完整下载SHA-256一致。
- 2026-09-24T04:59Z只读Inspect对authorization_file_broker.py与authorization_file_local_ui.py分别返回current(当前状态)=true,本地UTF-8查看/编辑存在于安装字节;后续整组件的格式误报已修复,最新完整Inspect为current(当前状态)。以前6/6合成测试保留原日期,本轮没有为检查版本而处理真实选中文件或重复真人恢复。
当前缺口
- 电脑MCP运行数据尚无登记的独立备份;Git不包含应用身份、刷新令牌数据库或客户端登录态,同机SYSTEM迁移副本也不是独立备份。数据丢失后需重新登记与授权,本页不把源码部署称为登录恢复。
- 任务台账已从89项对齐到94项,补全已安装的MCP及维护、两项独立BitLocker任务和真实Governance触发器;Windows PowerShell台账从5.1.26100.9168对齐5.1.26100.9278。这里只更新事实来源,没有改动实际任务或服务;Ollama历史失败仍保留。
- OllamaStable32100上次运行2026-09-08 15:04:04、结果1;当前32100接口仍能返回0.33.1。历史任务失败与服务当前可响应分别保留,未运行生成、加载模型或重启。
- Google Password Manager 没有稳定逐条 API 或 changefeed;当前只支持官方完整导出快照,reconciliation 状态仍为 missing,不能称实时双向同步。
- 银行卡桥已安装并通过结构回归,本次没有真实支付页面的用户可见 E2E(端到端验证);不能声称真实付款表单已经验收。
- 授权文件本轮核对新增View/Edit发布源码,2026-09-09安装15/15和此前6/6合成测试保留为历史;没有调用最高权限入口处理真实选择文件。当前runtime(运行链)与自然用户E2E(端到端验证)仍未在本轮复核。正式入口没有独立preview/dry-run(预览/只预演)动作,以显式SelectedPath/OutputPath为输入,在执行链内部生成有界计划。
- PRIVATE(私有) Git 恢复路径已安装且状态就绪,本次没有执行干净新机恢复演练;同机重装、换机、系统盘故障和仅 PE 四条路径因此仍需在真实事件中分别完成端到端回读。
- 9月18日四处DevConfig包与16组H冷备已经闭合;隔离还原、数据库完整性和备份集校验仍不等于整机新装恢复。H本次在线,不能把在线冷备描述成物理离线或异地灾备。
- 本轮只读回读确认 C 兼容 junction(目录联接) 精确指向 E 唯一根;4d17554 已删除五个完成使命的 Codex Home 迁移脚本与测试,当前没有可再次调用的迁移产品。历史 cutover(切换)只解释现役落点与恢复依据,未来若要再次迁移必须建立新的具名目标和验收。
- PersonalDataReplica-Hot-Daily的最新五映射回执绑定2026-09-09T09:12:07.6331218Z;只证明该轮完成,不证明任务之间持续一致或手机端已经恢复。
- SafeSwitch当前Inspect报告install_manifest_invalid:8月23日旧版安装清单缺少现检查器要求的字段,且绑定的是旧registry(登记清单)版本;已装EXE与registry(登记清单)的bytes/hash(内容指纹)仍与旧清单一致,未发现文件损坏证据。旧rev68启动记录不能替代新版本安装与恢复验收,不能修改清单来冒充已升级。
- Workspace 只完成零网络绑定检查,尚未证明远端 OAuth(账号授权)和具体动作本次可用。
- P0 v2 尚无安装根和自然重启证据,只能称源码候选。
- Vault(加密保险库) V2 当前只到 protected_install_effect_source_ready(受保护安装动作源码已准备),没有 installer read-back(安装器回读),不能称已安装。
- 受保护数据 Vault(加密保险库) V2 的 P5–P7 仍是隔离样例;正式数据动作未授权,正式数据路径也没有被触碰。这与已安装的 Password Center(密码中心) 综合桌面不同。
- Recovery kit 的 BIOS/UEFI 核心设置记录是 present_verified(材料存在且指纹已核对),CPU/内存生效语义来自 user_confirmed(用户确认);它不等于完整原生 Profile,也没有证明保存设置后的自然重启。WEPE 隐藏分区是 present_observed(现场观察到),只能说明能进入 PE;内部盘识别与网络 smoke 尚未验证。
- 副机2026-09-24T05:03Z只读状态显示新热对话点约16.1小时,安全Git远端已对齐,USB缺席使当前冷点未形成;Windows恢复任务 Ready 与独立周检 PAUSED 分开。9月18日旧文件数和冷点保留原日期;真实新机恢复、物理冷启动、公司单服务转接和NVMe外置接管仍未验。
- 原台式机 GM7000 通过 NVMe 硬盘盒在笔记本识盘、持续读取、跨机 BitLocker 解锁、ReFS Dev Drive VHDX 挂载与重型能力检查尚未做真实端到端演练。
- 副驾驶本地项目 V:\Projects\ai-engineering-lab 无远端且不在恢复胶囊;未建立 PRIVATE(私有) Git 或加密导出前仍是单机故障风险。
- 9月22日原镜像密码依赖已闭合:副机从独立密码中心取回原密码,实际打开H角色盘Veeam镜像并提取两份非私人技术文件,长度、SHA-256与签名通过;没有迁入旧机密钥缓存。空盘整机还原和启动未演练,恢复介质与未推送工程保全继续按各自来源记录判断,不由这次解密回读冒充。
来源与公开边界
源代码位于 PRIVATE(私有)GitHub(代码托管平台)仓库;本页完整公开产品思想、机器配置结构、普通技术事实、入口、失败和验证,只排除可复用凭据以及经活动全局分级确认需要保留的 L3+ 具体载荷。
当前关键技术事实
- 配置地图
- 本轮源登记14个项目、164个配置键(snapshot_generation=34)、89个环境变量、64段PATH、11个受管软件和18个恢复锚点;23启动项仍是既有登记基线。主机管理员完整读取94项任务,正式账本也已对齐94项;恢复用途计划57项是另一套语义范围。
- 开发存储
- V 盘 299.9 GiB、Z 盘 12 GiB;17 个恢复锚点的 5/5 检查通过
- 恢复任务
- 2026-09-07历史只读回读:11 个核心恢复任务均 Ready、最近结果 0;14 组 G 来源存在、9 个必需集合 fresh(新鲜);该次H首次冷备已登记但当时离线;最新H状态见本轮核心恢复回读
- 秘密恢复
- 10/10 项在三条恢复路线一致;G 路 20 份、PRIVATE(私有) 路 65 份快照,跨度 33 天
- 受保护数据
- P0 当前选择器、自然启动与时限已经闭合;SafeSwitch manifest(清单)、后续版本和正式数据仍按各自证据分层
- 双机角色
- WLY 是主工作站,LAPTOP-E48N0DRJ 是副驾驶;前者提供环境与算力,后者日常远控并保留自己的网络、Codex、规则和轻量项目。2026-09-09已从真实副机回读用户与SYSTEM两种执行身份、MCP服务和恢复胶囊。
完整执行流程
- 1先确认当前是哪台设备
读取实时计算机名与用户根,区分 WLY 主工作站、副驾驶笔记本和临时 NVMe 接管;主机不匹配就返回不适用,不加载另一台机器的现场路径。
- 2先确认问题属于机器层
只有当前决定依赖本机路径、端口、运行时、任务、启动、备份或恢复事实时才进入 PCConfig;项目业务问题继续回到项目本身。
- 3定位唯一 Owner 和真实配置源
用最小 Registry(登记清单) 找到对应文件、任务、服务或 Provider;旧报告和人类指南只负责导航。
- 4现场观察并分离证据状态
读取 Provider、Windows 现场和安装根,把明确不匹配写成 fail,把无法读取写成 unknown(未验证),不用缓存补齐。
- 5先生成有回滚的变更计划
路径迁移、任务注册、软件更新或受保护动作先固定 target、preimage、依赖、回滚和验证命令;高风险写入走正式授权入口。
- 6由真实 Owner 执行
项目配置先由项目改,软件由组件 Adapter(执行适配器) 更新,任务由注册事务变更,秘密只通过盲填或盲注入使用;明确选择的文件只交给独立授权文件域,不进入凭据发现或普通 Vault(加密保险库)。
- 7逐层 Read-back(正式回读)
分别核对源码、测试、安装、任务或服务运行、恢复可用性、重启结果和用户可见结果;上一层成功不能替下一层。
- 8保留缺口并给出恢复入口
通过就说明证据范围;发现问题就保留原状或回滚;无法运行就给出精确 unknown(未验证)、影响和下一次取证入口。
本页用到的名词
需要核对专业含义时,可以在这里查看它在 PCConfig 项目中的具体用法。
- PCConfig(电脑配置与恢复中心)
- 这台电脑的机器事实索引、受控变更入口和恢复中心;它记录怎么找到、验证和恢复配置,不接管项目业务。
- Owner(责任源)
- 对一类事实或动作拥有最终解释权的来源。PCConfig 只拥有机器事实,具体项目仍拥有业务含义。
- Registry(结构化登记表)
- 保存稳定索引、恢复关系和安全元数据的 JSON(结构化数据格式)文件;它通常不是现场运行状态。
- Provider(现场读取器)
- 从 Windows、安装根或真实服务读取当下状态的只读入口。
- Source of truth(真实配置源)
- 某个配置真正生效的文件、任务、服务或运行时;PCConfig 快照只能引用它,不能反向取代它。
- Projection(稳定投影)
- 从现场事实中筛出长期有意义、公开安全且可版本化的一层薄快照。
- Drift(漂移)
- 登记事实与现场观察不一致;它可以是故障,也可以只是尚未刷新,必须看匹配检查的语义。
- Evidence status(证据状态)
- pass(已证明)、fail(已证明不满足)或 unknown(当前无法证明);unknown 永远不能折算为通过。
- Read-back(正式回读)
- 执行后再从真实 Owner 读取最终状态,而不是只相信命令退出码或旧回执。
- Preimage(变更前像)
- 写入前保存并验证的原状态,用于失败后恢复到精确已知状态。
- CAS(比较后交换)
- 只有当前 revision(修订号)仍等于预期值时才写入,避免并发覆盖。
- Task Scheduler(Windows 计划任务服务)
- 计划任务是否存在、启用和最近怎样运行的现场权威;Registry 只保存恢复投影。
- Managed software(受管软件)
- 已登记状态与更新 Adapter(适配器)的本机组件;未知组件不会被猜测或自动安装。
- SecretRef(秘密引用标识)
- 让程序使用某个秘密但不把明文交给模型、终端或日志的稳定引用。
- Authorization file bundle(授权文件包)
- 只包含用户明确选择文件的密文对象、加密索引、恢复状态和无正文回执;来源文件默认保留。
- DPAPI(Windows 数据保护接口)
- 把本地敏感材料绑定到指定 Windows 身份的系统加密能力。
- Google Workspace Provider(谷歌办公服务入口)
- 把固定账号的Gmail、Drive和Google Tasks收敛为明确类型化动作的本机入口;Calendar在这条路线冻结,不代表其他客户端的日历能力。
- AuthorityHost(旧 C 盘规则权威服务)
- 第 79 代旧链曾用于验证规则、签名、账本和执行 Adapter;该 C 盘规则链已经决定退役,不再作为新规则的当前权威。
- CoreGoal(历史目标授权)
- 只保留既有 P0 引用的兼容与恢复;禁止新目标或步骤,不再作为普通凭据操作、登记载体恢复或 E 规则发布的前置条件。
- LKG(最后确认可用版本)
- Last Known Good 的缩写;版本切换失败时可回到的最后一个已证明健康版本。
- Recovery Carrier(恢复载体)
- 保存一份完整加密恢复集的已登记介质;只有载体或只有因子都不足以恢复原文。
- E2E(端到端验证)
- 真实输入从用户入口经过完整链路,最终得到可见且可回读的结果。
- Host-scoped(主机限定)
- 一份账本或 Provider 只有在实时机器身份满足条件时才解释现场;在其他电脑上只能作为设计和恢复导航。
- Recovery capsule(恢复胶囊)
- 副驾驶笔记本的目标状态、窄用户文件、世代闭合和恢复入口;它防止空白新机覆盖旧来源,不是整机镜像。
系统里实际有什么
下面是当前产品组件,不是概念分类。每一项都对应真实文件、入口或验证链。
登记磁盘、路径、配置键、任务、运行时、启动、恢复和受保护产品的稳定结构。
当前仓库有47份Registry(登记清单),含双机MCP独立配置;动态值仍由匹配Provider或Windows现场裁定。
以闭合 schema(数据结构合同)读取运行时、磁盘、启动项、端口、任务和安装态。
主要使用 PowerShell(Windows 自动化终端)入口,输出有界 JSON,不返回秘密值或原始任务参数。
保存长期有意义的硬件、系统、磁盘与关键运行时薄快照。
规范 SHA-256(文件指纹)、版本链、原子替换和 no-change(无变化不重写)语义;当前 Registry(登记清单) 为版本 9。
为路径、端口、模型和本地数据源提供跨项目导航。
164个登记键使用inspect、期望哈希、dry-run(只预演)、apply(正式应用)和mark-stale(标记陈旧)事务。
维护计划任务恢复投影、用途目录、启动快照和无窗口父进程合同。
Task Scheduler 是运行权威;任务 XML、原始 Action 和敏感参数不进入公开回执。
把组件别名解析到自己的状态与更新 Adapter(执行适配器)。
当前目录登记 11 个组件;behind 才更新,equal 不重装,ahead 不降级,unknown(未验证) 直接停止。
在突然卡住前留下可追查的系统提交量、内核池和进程内存趋势。
Windows PLA每5秒采样、60秒分段;事件任务维护循环限额和前三次会话尾段。PerfMon与Task Scheduler可查看和停止;不依赖AI或数据库。
手头工作完成后,让一个明确后台条件有可查看、可停止的等待入口。
项目只读probe交给Tkinter窗口;终态最多一次官方queue,runtime(运行环境)记录与单实例锁保留真实投递结果。停止不取消底层业务,排队不等于AI接到。
组织重装或换机时的恢复顺序、热备/冷备衔接、任务重建和选择性验收。
Inspect 零正文读取;Hot 原子发布小型上下文;Cold只消费已验证Hot,按登记保留集复制验真后清理退出集合的H副本。
维护备用笔记本的角色、远控、Tailscale、防火墙、运行时和台式机故障接管边界。
唯一健康 Provider 只在 LAPTOP-E48N0DRJ 上读取现场;WLY 调用固定返回 host_mismatch,不建立第二份主工作站机器事实。
让笔记本重装、换机或丢盘后从独立世代恢复,同时防止空白新机覆盖旧数据。
ProgramData 受保护任务、三态 writer 门、7 天周期、2 世代、本地 rollback 与加密 USB 分层;普通文件覆盖 Desktop/Documents/Downloads,排除已确认由主机保全的微信副本;Codex 历史和配置另由同任务接入的 codex-memory 引擎备份。
把已授权对话中的文件、脚本、桌面和跨机维护交给实际目标电脑,并回读结果。
共享SYSTEM服务前端与监督器、用户会话worker、命名管道和按需Admin/SYSTEM任务;两机独立配置/凭据/部署,断连按原request_id查询,不重放动作。
集中管理秘密的发现、盲用、恢复集和设备信任,不把明文交给调用者。
运行库在仓库外加密保存;公开 Registry(登记清单) 只保存 SecretRef、策略和无秘密入口。
把凭据查找、来源冲突、创建更新替换退役、完整 Chrome CSV、因子管理、盲用、综合桌面与跨机恢复接成可回读的产品。
网站凭据在加密库中,项目秘密留在原 Owner;一份完整有效 PRIVATE(私有) Git Recovery Set(私有恢复集)加一个因子可走独立新机恢复,不依赖 G 同时在线。已安装的综合桌面把密码类别、手机状态和剪贴板放在同一窗口;银行卡原子保存与盲填。本地受控复制每次写入起计 1800 秒,普通关窗不提前清除。
把用户明确选择的文件或目录计划成可续作、可校验、可无覆盖恢复的加密包。
独立随机域根、包密钥和逐文件密钥;AES-256-GCM 分块对象、加密 state/index、原子输出与无正文 receipt(回执)。不新增服务、数据库或后台任务。
把网站登录和银行卡填充限定到用户当前确认的精确网页目标。
1.4.0 launcher-verified;AgentCardFill 只对唯一 HTTPS 支付表单使用一次性能力,同时填入卡号、有效期和 CVV,不提交页面。
保存对话恢复点,并让应用与恢复工具都解析同一个物理 Codex Home。
对话备份使用 VSS、内容寻址、逐对象 SHA-256 与 pointer-last;当前唯一根是 E:\Data\AppData\Codex,C 只保留兼容 junction(目录联接)。迁移已完成,专用迁移脚本和测试在 4d17554 退役,不再作为当前动作入口。
用现有每日任务把本人原件、领域清单、G 副本和媒体恢复包按当前状态接起来。
PCConfig 的 Sync-PersonalReplicasToG.ps1 先调用资料/媒体各自的 sync-current,再按五映射镜像 E→G,最后调用媒体 recovery-sync;任一步失败保留 partial/failed,五映射完成也不能吞掉领域维护失败。G→H按其登记有效保留集独立复制并回读,确认来源稳定后清理H退出集合的副本;离线或读取失败不当成空源。
固定账号的邮件、云盘及其明确读写;Calendar为冻结兼容面,不属于当前可调用服务。
凭据用 DPAPI 保存;入口没有通用网址、方法或请求体透传,状态检查可做到 zero-network(零网络)。
证明旧 C 盘规则运行面、Publisher consumer(使用方)、worker 与任务已经退役,同时保留历史恢复材料和独立产品。
Retirement Registry(登记清单) 当前有 37 个 source dependency,固定状态入口仍为 retired 且零 mutation;当前 validator(校验器) 因 independent_product_installer 尚未进入分类 allowlist 而失败,不能继续把旧 36 项 PASS 冒充当前。
提供版本换挡、最高权限因子、加密保险库、恢复载体和隔离恢复设计。
P0–P7(八个严格串行阶段)各有独立完成证据;源码、安装、真实数据迁移和重启验收不能互相冒充。
把策略结论和证据结论分开,让失败与 unknown(未验证) 可定位。
稳定 check id、bounded output(有界输出)和按 area/check 精确选择;验证器不会自动修复业务 Owner。
照片原件与显示版本
缩略图用于快速浏览,点开后才加载大图。经过转换或压缩的显示副本与来源原件分别标明,下面可下载网页使用的大图。
显示尺寸 1806 × 1213 · 184,006 B · SHA-256 b10b7a4052b3014fd130b192eeee7d08b78b736130898c598b0d324811a686e4
显示尺寸 1806 × 1213 · 159,935 B · SHA-256 f8848f79f019acb4e699d0be85c20a7a3fa199050f8a5688aedbf4b3a8a71720
显示尺寸 979 × 602 · 33,632 B · SHA-256 387cb02d54134278319f0d92e21beb6b3090d556c439a027c8cb4d3fad6f5443
显示尺寸 1806 × 1213 · 168,147 B · SHA-256 0dd56cbd0e0d3773dc744beba681955242c9a9e9bd5e50d3ad19b90d3cda8556
显示尺寸 2297 × 1244 · 216,025 B · SHA-256 a68a5722a95b6520260acf1e4ca364b2f30b855f81b930c8c447e80b7a35d70f
显示尺寸 994 × 669 · 61,677 B · SHA-256 06db0df576075f5894abc48bd58c62fa0a539f15bed77f159e6c3c73a5b73a5a
显示尺寸 964 × 605 · 56,680 B · SHA-256 f38ff64a98a89fe25dca43e23cf6ae348677468fafa26f1ecd531e6a634eda67
显示尺寸 868 × 1304 · 97,602 B · SHA-256 15a637685dec4513cb2ee2df78a34f7e5368b06353f02758e1ec1e4969f4937d
显示尺寸 784 × 405 · 31,720 B · SHA-256 00771230e18a374da71ed67cee57341c1eeedd4855d2196c864e4f9f7b663f6b
显示尺寸 1920 × 2100 · 144,349 B · SHA-256 8c8f7123a0cfa4eb4a80dc146f05f1337ef4c1e2a5bbcbdf97a37b601bd2efe8
8 层证据分别证明什么
能证明:已登记 Owner、路径引用、恢复关系、schema(数据结构) 和验证入口。
不能证明:现场值仍相同、任务正在运行或消费者已加载。
能证明:本次观察时 Windows、安装根或服务返回了什么。
不能证明:登记快照已刷新,也不授权任何写入。
能证明:当前实现和指定 fixture(隔离样例)覆盖了哪些行为。
不能证明:正式安装态、计划任务、真实账号或真实数据已经可用。
能证明:制品、ACL(访问控制权限)、任务或快捷方式已落到目标并回读。
不能证明:一次真实启动、重启或业务请求已经成功。
能证明:任务、服务、Adapter(执行适配器) 或 Provider 在本次现场能够运行。
不能证明:备份内容完整,或所有项目业务都恢复。
能证明:精确 preimage、备份集或隔离目录能按合同恢复并校验。
不能证明:换机、全部私人数据或未抽样对象已经恢复。
能证明:自然 Windows 重启后的启动任务、selector 和时限结果。
不能证明:未来每次启动都不会受硬件或外部依赖影响。
能证明:用户要解决的现实问题已经得到可用结果。
不能证明:所有低优先级差异已经消失,或系统不再需要维护。
维护入口
E:\PCConfig\tools\remote-computer-mcp\Manage-RemoteComputerMCP.ps1 -Action Status电脑 MCP 状态:只读核对SYSTEM服务、登录用户worker、回环监听与OAuth(账号授权协议);副机使用自身deployment.manager_path及config_path,MaintenanceStatus另读两路按需任务。
E:\PCConfig\tools\Invoke-MemoryFreezeDiagnostics.ps1 -Mode Status -Json内存故障记录状态:只读返回原生采样、自动接续、限额、最近维护和界面入口;不读取用户采样数字或启停记录。
E:\PCConfig\tools\Test-PCConfigDrift.ps1 -NoWrite -Json机器事实漂移:零写入比较登记与现场,并分别给出策略状态和证据状态。
E:\PCConfig\tools\Invoke-StableMachineProjection.ps1 -Action Read -Json稳定机器投影:读取版本化、公开安全的稳定机器事实,不触发 live publish(现场发布)。
E:\PCConfig\tools\Get-RuntimeInventory.ps1 -Json运行时现场:读取 PowerShell、系统权限与编码相关的当前运行时事实。
E:\PCConfig\tools\Get-DevStorageHealth.ps1 -Json开发存储健康:检查 V 开发盘和 Z 缓存盘的挂载、文件系统、目录骨架和恢复锚点。
E:\PCConfig\tools\Test-LocalServicePort.ps1 -Port <port> -ProjectId <project_id> -Key <stable_key> -Json固定端口预检:检查动态范围、排除段、监听和 Owner 冲突;它不会预留端口。
E:\PCConfig\tools\Invoke-ManagedSoftware.ps1 -List -Json受管软件目录:列出已登记组件和自己的状态/更新路由,不探测未知组件。
E:\PCConfig\tools\Invoke-StartupSnapshotMaintenance.ps1 -Action Inspect -Json启动快照比较:比较五个登录启动 surface(来源面);差异只作信息,不自动修复。
E:\PCConfig\tools\Invoke-CoreRecoveryMaintenance.ps1 -Mode Inspect -Json核心恢复观察:只读任务和根路径元数据,不枚举个人文件名或内容。
<当前 PCConfig checkout>\tools\Get-SecondaryLaptopHealth.ps1 -Json副驾驶笔记本健康:只在精确副驾驶主机读取远控、网络、工具、任务和恢复状态;其他主机返回 not_applicable/host_mismatch。
E:\PCConfig\tools\Invoke-SecretBroker.ps1 -Action Status -Json秘密代理状态:验证安全核心和恢复闭环,回执固定不返回明文。
E:\PCConfig\tools\Invoke-SecretBroker.ps1 -Action Lookup -Query <明确名称或用途> -Json凭据安全查找:只定位安全元数据与候选;不 Reveal、不因查到候选就取得写权限。
E:\PCConfig\tools\Invoke-SecretBroker.ps1 -Action RecoverySetStatus -Json凭据恢复覆盖:查看恢复集覆盖、载体状态与最近验证,不执行恢复或显示秘密。
E:\PCConfig\tools\Invoke-SecretBroker.ps1 -Action <AuthorizationFileEncrypt|AuthorizationFileVerify|AuthorizationFileDecrypt> -Json授权文件工作流:只对明确选择路径执行加密、无明文落地校验或无覆盖恢复;Encrypt 传 SelectedPath/OutputPath,Verify 传 InputPath,Decrypt 传 InputPath/OutputPath。
E:\PCConfig\tools\Get-GoogleWorkspaceProviderBinding.ps1 -JsonWorkspace 绑定:零网络读取固定绑定与凭据文件存在性;不解密、不证明远端授权。
E:\PCConfig\tools\Invoke-GoogleWorkspaceProvider.ps1 -Action <已登记写动作> <精确参数> -DryRun -JsonWorkspace 动作预演:本地校验选定Gmail/Drive/Tasks动作,不解密、不刷新令牌、不联网;正式写入另需ActionAuthorizationConfirmed,破坏性动作还需Force。Calendar冻结时在访问凭据和网络前拒绝。
E:\PCConfig\tools\Get-ProtectedPolicyAuthorityStatus.ps1 -Json旧 policy 退役状态:固定返回 retired、历史保留和 E rules replacement;不再读取 C 盘活动代际。
E:\PCConfig\tools\Invoke-PCConfigAcceptance.ps1 -NoWrite -Area <area> -Json按区域验收:只运行选定 area(验收区域)的登记检查;未运行项不进入结果。
快照怎样更新
本页代表最后一次明确核对并发布的项目状态,不承诺后台实时同步。再次更新时会重新读取该项目当前事实、边界和验证结果;无法确认的内容继续明确标成网页快照边界,不用旧记录猜成当前状态。